NorthSight Technologies est une firme canadienne de développement logiciel en Ontario. Nous bâtissons des logiciels sur mesure, révisons et sécurisons le code, et bâtissons des systèmes d’IA de production, selon la résidence des données au Canada et les normes Protégé B / LAPHO. Le bureau canadien d’une pratique alliée avec SmartOps aux EAU, avec plus de 28 ans d’ingénierie combinés.
Nous bâtissons des logiciels sur mesure pour les organisations canadiennes, révisons et sécurisons le code, et l’aidons à résister aux évaluations de sécurité et de protection des renseignements personnels que mènent vos acheteurs.
Applications natives et multiplateformes, portails clients et employés, GRC, tableaux de bord, systèmes de facturation et de RH, et les intégrations qui les relient. Nous livrons le produit complet, pas seulement un prototype.
Développement de logiciels sur mesure →Des logiciels pour les acheteurs qui mènent une évaluation de la sécurité ou de la protection des renseignements personnels avant de signer. Nous intégrons le contrôle d’accès, les journaux d’audit et la résidence des données au Canada visés par les questions SOC 2, HECVAT, LPRPDE et LPRPS.
Développement logiciel avec expérience en conformité →Revue de code sécurisé indépendante et correction de sécurité applicative pour les éditeurs SaaS canadiens — et l’aide pour réussir les évaluations qui bloquent vos ententes : HECVAT, SOC 2, LPRPDE/PHIPA. Nous corrigeons le code derrière les réponses, pas seulement la paperasse.
Revue de code sécurisé et sécurité applicative →Nous bâtissons aussi de l’IA, et le logiciel sur mesure qui l’entoure, que les organismes publics et les entreprises peuvent réellement mettre en production : responsable, sécurisée et mesurée.
Orchestration multi-agents avec sorties structurées, points de contrôle de validation et garde-fous — menant les pipelines de brouillons plausibles à un taux de réussite d’environ 90 %.
Comment nous concevons la fiabilité agentique →Des systèmes de récupération qui renvoient des réponses fondées et citables — pas des hallucinations assurées — appuyés par un jeu d’évaluation de référence bâti à partir de vos vraies questions, pour une qualité mesurée.
Notre approche RAG pilotée par l’évaluation →Transformez des processus lents, manuels et répétitifs en flux d’IA fiables intégrés aux systèmes que vous utilisez déjà — des heures rendues, avec une piste d’audit claire.
Ce que nous automatisons et comment →Intégrez les LLM à votre plateforme et à votre infrastructure dorsale — Python, API, AWS/Azure — conçus pour la production, la sécurité et le coût dès le premier jour.
Livraison alignée sur les normes canadiennes Protégé B / LAPHO avec résidence des données — en plus des cadres de confidentialité (LPRPDE, PHIPA), d’assurance sécurité (SOC 2, ISO 27001) et de santé (HIPAA) — pour quand votre IA touche des données sensibles ou réglementées.
IA pour le gouvernement au Canada →La plupart des IA n’échouent pas parce que le modèle est faible — elles échouent parce que personne n’a fait l’ingénierie des cas où elles se brisent. Notre méthode fait passer l’IA d’une démo convaincante à quelque chose sur quoi une organisation peut compter et se tenir. Senior, responsable et mesurable.
Nous commençons là où ça vous coûte — un examen ciblé de l’endroit où votre IA, votre flux ou votre système se brise aujourd’hui, et de ce que « assez bon pour être livré » signifie réellement pour votre organisation.
Sorties structurées, garde-fous, récupération et intégration propre à votre pile — conçues pour la production, la sécurité et la conformité, pas seulement pour une démo.
Un banc d’évaluation pour que chaque amélioration soit prouvable, plus de la documentation et un transfert propre pour que votre équipe puisse le posséder, l’auditer et le faire évoluer.
Les travaux récents des clients sont en grande partie confidentiels; ce sont donc des études de cas générisées — nous serons heureux de vous présenter l’architecture réelle et les compromis lors d’un appel.
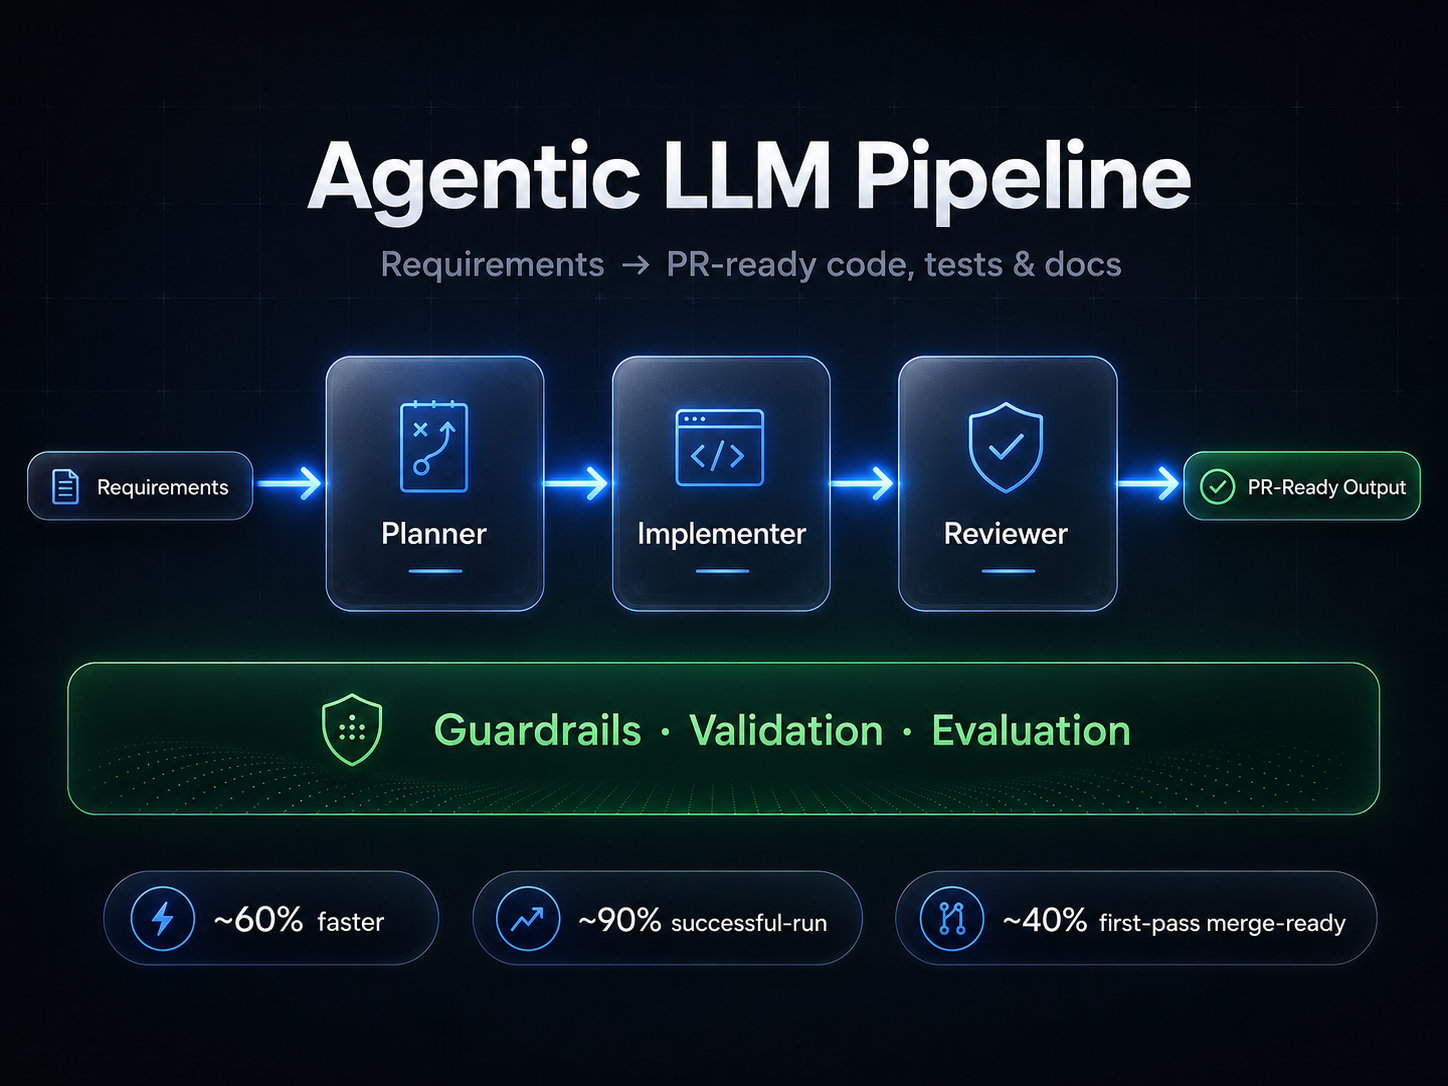
Nous avons conçu un pipeline planificateur → réalisateur → réviseur qui transforme des exigences en code, tests et documentation de qualité production — avec sorties structurées, points de contrôle de validation, une taxonomie des défaillances et un banc d’évaluation pour une qualité mesurée, pas devinée.
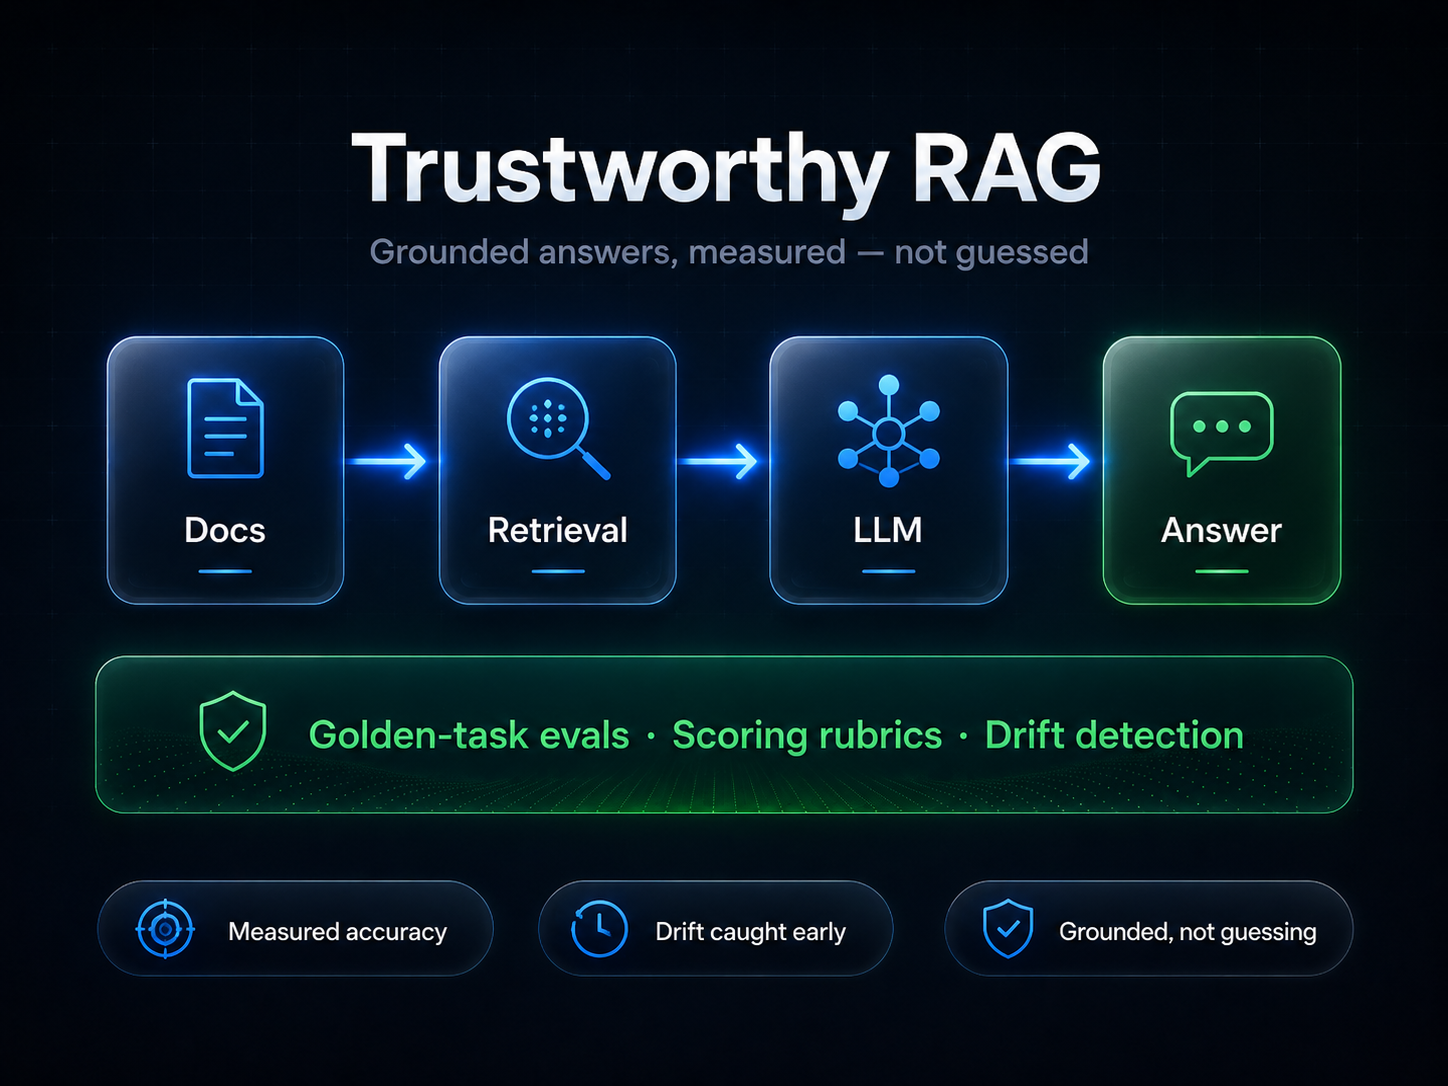
Nous traitons la qualité du RAG comme un problème d’évaluation : fonder les réponses sur la récupération, puis bâtir un jeu d’évaluation de référence à partir de vraies questions d’utilisateurs, avec grilles de notation et contrôles de régression — pour que chaque changement soit mesuré sur vos données et la dérive détectée avant les utilisateurs.
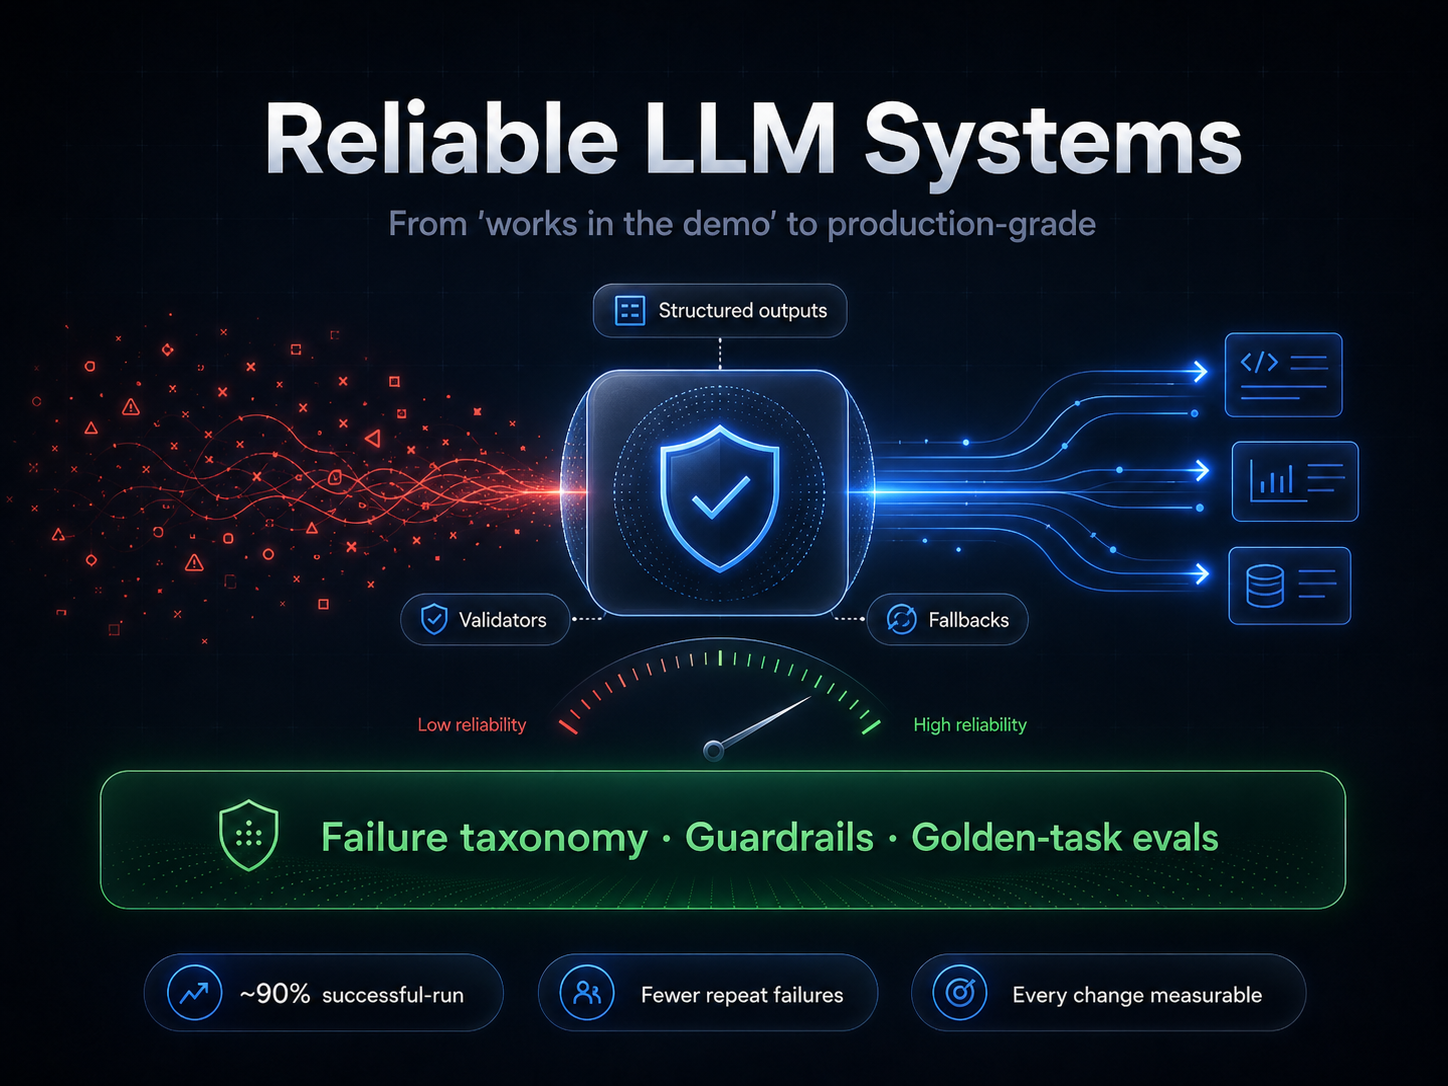
Nous ajoutons la couche de fiabilité aux fonctions LLM instables — sorties structurées, validateurs, replis et une taxonomie des défaillances qui repère où le raisonnement en plusieurs étapes se brise (boucles, mauvais appels d’outils, débordements de contexte) — et rendons chaque changement mesurable par des évaluations.
Nous traitons la fiabilité comme le produit — pas une touche finale.
Une démo prouve le chemin heureux. La production, c’est l’autre 30 %. Nous concevons d’abord pour les modes de défaillance — c’est là que les déploiements vivent ou meurent réellement.
Les évaluations avant les fonctionnalités. Chaque changement est noté sur vos données réelles, de sorte que « mieux » est un nombre que vous pouvez auditer — pas une impression.
Pour le gouvernement et les entreprises, qui-a-fait-quoi et où-résident-les-données comptent autant que l’exactitude. Nous bâtissons pour l’audit, pas autour de lui.
From a technical perspective they were great because of their analytical mindset — they approach every issue wanting to understand its root cause. Even more importantly, they have one of the best (and most underrated) skills: they are easy to work with, which matters even more in the stressful situations inevitable on any project.
I've directly managed hundreds of developers over my career, and this team is definitely among the top three. Incredible work ethic, a great attitude, and a pleasure to collaborate with when solving difficult problems… I'd highly recommend them for even the most complex builds and API integrations.
Faites appel à nous depuis n’importe quel côté du monde. Mêmes normes, même méthode, contractualisation locale et couverture des fuseaux horaires des deux côtés.
Nous vous dirons honnêtement si nous pouvons aider, et comment nous commencerions — habituellement par la défaillance la plus coûteuse, rendue mesurable. Appel gratuit de 20 minutes, sans argumentaire.